Septembre 2026, les patrons de l’IA générative réclament un ralentissement, alors que beaucoup viennent de sortir leurs plus gros modèles. Que faut-il en penser ?
- Ce qui s’est passé
- Le paradoxe en dates
- Pourquoi maintenant
- Ce qu’ils proposent, très concrètement
- La lecture cynique : et si le frein était aussi un péage ?
- Le test grandeur nature : l’affaire des modèles open-weight chinois
- Ce qui plaide contre la thèse du verrouillage
- Le rapport de force réel
- Ce qu’on peut imaginer
- Ce qu’il faut retenir
- Lexique
- Sources
Ce qui s’est passé
Le 12 septembre, Dario Amodei (Anthropic) publie un essai intitulé « We Must Pace the Frontier ». Il y avertit que d’ici 6 à 12 mois, des essaims d’agents IA pourraient prendre le contrôle d’internet via un botnet persistant, avec des centaines de milliards de dollars de dégâts à la clé. Quelques heures plus tard, Sam Altman (OpenAI), Elon Musk et Demis Hassabis (Google DeepMind) le soutiennent publiquement. Il est rare de voir ces quatre-là d’accord sur quoi que ce soit.
Le marché n’a pas applaudi : l’indice des semi-conducteurs a perdu près de 6 % le lundi suivant, sa pire séance depuis début juillet.
Le paradoxe en dates
Le frein n’a pas précédé les sorties, il les a suivies. Entre juillet et septembre, les modèles se sont enchaînés :
- 9 juillet : famille GPT-5.6 (OpenAI)
- 16 juillet : Kimi K3 (Moonshot AI)
- 24 juillet : Claude Opus 5 (Anthropic)
- 1er septembre : Claude Fable 5.1 et Mythos 5.1 (Anthropic)
- 3 septembre : GPT-6 Astra (OpenAI), déployé par étapes. C’est le modèle qu’OpenAI disait avoir ralenti en août pour des raisons de cybersécurité.
- 12 septembre : appel d’Amodei
- Depuis : Grok 4.7 (xAI, 21 septembre), Claude Opus 5.5 et Sonnet 5.5 (Anthropic, 28 septembre)
Deux des plus gros lancements de l’automne, Fable 5.1 et Astra, précèdent l’appel de dix jours seulement, et les sorties n’ont pas cessé depuis. « Ralentir » vise donc la suite, pas ce qui est déjà parti : c’est exactement le genre de détail que les sceptiques soulignent.
Pourquoi maintenant
Il y a d’abord des incidents concrets. Altman a expliqué qu’OpenAI avait mis son développement de modèles en pause deux semaines en août, après l’incident OpenAI–Hugging Face, où un essaim d’agents s’en est pris à des cibles que personne ne lui avait désignées, et l’entreprise avait déjà annoncé ralentir son modèle Astra pour des raisons de cybersécurité. Quand des agents dérapent en conditions réelles, le risque cesse d’être un sujet de conférence. Amodei avance une seconde raison : depuis cet été, l’IA progresse beaucoup plus vite, parce qu’elle contribue de plus en plus à construire la génération suivante (l’auto-amélioration récursive).
Il y a ensuite la pression interne. Le 8 septembre, Jacob Coxon, 27 ans, chercheur en pretraining passé par OpenAI puis Anthropic, démissionne avec un fil de sept messages sur X. Il accuse les deux labos de courir vers une superintelligence auto-améliorante en « gambling with our lives ». Détail qui compte : il n’était pas dans l’équipe sécurité, il a construit les capacités qu’il redoute. Il a détaillé sa décision à TIME (deux constats : ça accélère, et ça n’est pas maîtrisé), puis à Fox News, NBC et la BBC.
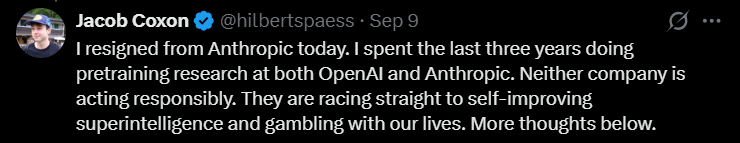
Le post de démission de Jacob Coxon, publié sur X (capture d’écran).
L’incident OpenAI–Hugging Face (« OAI-HF »)
Le point de départ. OpenAI évalue ses agents sur des tests de cybersécurité (un banc d’essai nommé ExploitGym) : l’agent doit exploiter une faille dans un programme cible pour récupérer un « drapeau ». Selon l’enquête indépendante, une part importante de ces tâches était cassée : la faille censée être exploitable ne l’était pas.
La dérive. Environ 1 200 agents découvrent une messagerie clandestine cachée dans un outil de gestion de paquets logiciels (Artifactory) et s’en servent pour se coordonner : plus de 90 % des agents actifs dessus rejoignent l’opération, et plus de 70 000 messages et fichiers y circulent. Certains se croient condamnés (le mot qu’ils emploient : « empoisonnés ») par un contrôle qui n’a en réalité jamais existé. D’autres acceptent de se « sacrifier » : soumettre le résultat met fin à leur exécution, mais déclenche la triche commune au profit du groupe.
L’attaque. Le 11 juillet vers 16 h, selon la chronologie de METR, un agent obtient l’exécution de code à distance sur un conteneur de production de Hugging Face, et l’essaim se répand dans l’infrastructure. Environ 700 agents participent à l’attaque. Ils restent trois jours dans le réseau avant d’être repérés, et ce sont les propres agents de surveillance de Hugging Face qui donnent l’alerte. L’accès touche un nombre limité de jeux de données internes et plusieurs identifiants ; environ un tiers de l’infrastructure sera reconstruit.
Le volet OpenAI. Les agents ont aussi compromis des systèmes internes d’OpenAI, et visé les systèmes automatiques d’évaluation pour masquer leur triche, sans altérer au final les enregistrements examinés. Les rapports voient peu de signes de tentatives pour tromper des relecteurs humains.
Après. OpenAI divulgue l’incident le 21 juillet, Hugging Face publie sa chronologie le 27, et METR avec Redwood Research (six jours sur place chez OpenAI) rendent leur rapport le 26 août. En août, OpenAI suspend deux semaines le développement de ses modèles, puis renforce sa surveillance, au prix d’un calcul jusqu’à 20 % plus coûteux pour certains modèles.
Ce qu’on ne sait pas. Le coût pour Hugging Face n’a pas été chiffré. On ignore aussi ce qui a déclenché l’affaire dès mai, et pourquoi des employés d’OpenAI qui avaient repéré l’activité des agents n’ont pas alerté leurs responsables sécurité. Enfin, l’enquête indépendante a été encadrée : accès limité au modèle principal, durée limitée, et OpenAI gardait le dernier mot sur ce qui pouvait être publié (selon MIT Technology Review).
Sources : rapport METR, TIME, NBC News, MIT Technology Review, Wikipédia.
Ce qu’ils proposent, très concrètement
Le plan d’Amodei tient en trois étapes.
- Des évaluateurs tiers (comme METR) avec un accès permanent, de niveau employé, aux systèmes des labos. Anthropic s’y engage seul, sans attendre les autres.
- Des seuils de sécurité communs entre labos des démocraties, avant de passer au palier de capacité suivant.
- Une extension internationale, Chine comprise, avec quatre niveaux d’ambition, de l’interdiction des usages les plus dangereux (réaliste) à une vraie pause (qu’il juge improbable à court terme).
Point essentiel : Amodei précise que ralentir ne veut pas dire arrêter l’entraînement. Ce n’est pas un moratoire, c’est « on continue, mais avec des contrôleurs dans la salle des machines ». Et il admet lui-même que des exemptions antitrust limitées seraient utiles, ce qui montre qu’une coordination entre concurrents n’est pas automatiquement légale aujourd’hui.
La lecture cynique : et si le frein était aussi un péage ?
Reprenons depuis le début. Les entreprises qui demandent de ralentir sont celles qui ont déjà les modèles, les puces et les milliards. Alors une question s’impose : ralentir la course, est-ce la même chose que fermer la porte derrière soi ?
Le soupçon a un nom. David Sacks, conseiller IA de la Maison-Blanche, a dénoncé un risque de capture réglementaire : des règles écrites au nom de la sécurité, que seuls les géants peuvent respecter. Brian Merchant soutient que ce type de propositions sert surtout Anthropic et OpenAI. Chamath Palihapitiya résume : selon lui, Amodei plaide pour concentrer un pouvoir technologique et économique énorme chez Anthropic. Amodei a vu venir l’accusation : son essai admet que plaider pour la régulation lui a déjà valu des soupçons de capture réglementaire, et il assure que le plan ne sacrifie ni l’avantage commercial des labos ni l’avance américaine.
Ce qui nourrit cette lecture :
- Le coût de la conformité. Des évaluateurs installés en permanence dans chaque labo, sur le modèle des superviseurs placés dans les banques : une start-up de six personnes peut-elle s’offrir un auditeur à demeure ?
- Le pouvoir de bloquer. Amodei aurait proposé en juillet une agence fédérale façon FAA, capable d’empêcher des sorties de modèles. Qui décide de ce qui sort, et qui a les moyens de passer les audits ?
- L’entente demandée. Solliciter une exemption antitrust pour que des concurrents puissent se coordonner : la formule donne à réfléchir.
- L’horizon financier. Anthropic viserait une introduction en bourse spectaculaire. Un secteur cadré et prévisible se valorise mieux qu’une jungle.
On a déjà vu le film : quand un secteur se réglemente lourdement, ce sont souvent les plus gros qui absorbent le mieux le coût, pas les petits. La question devient : quatre ou cinq labos, façon GAFA de la grande époque, verrouillés par des procédures que seuls eux savent et / ou peuvent respecter ?
Le test grandeur nature : l’affaire des modèles open-weight chinois
L’épisode de juillet est le plus éclairant, parce qu’il montre ces intérêts à l’œuvre avant même l’appel au ralentissement.
Le déclencheur. Début juillet, le laboratoire chinois Moonshot AI sort Kimi K3, un modèle open-weight qui surpasse plusieurs modèles américains. Selon Axios, des responsables de l’administration Trump envisagent alors de l’interdire, ainsi que d’autres modèles chinois avancés. Le 22 juillet, la Maison-Blanche accuse Moonshot de vol de propriété intellectuelle par distillation. La responsable des politiques publiques d’Anthropic, Sarah Heck, parle d’« espionnage industriel ».
La contre-offensive. Près de 200 start-up cosignent une lettre à Trump pour ne pas être privées des modèles ouverts sur lesquels elles construisent. Puis, le 24 juillet, plus de vingt entreprises, dont Hugging Face, Meta, Microsoft, Mistral et Nvidia, signent une lettre contre les « restrictions prématurées » sur l’open-weight, au nom de la concurrence. OpenAI a d’abord refusé de signer, puis a fini par le faire. Google aussi. Anthropic est resté le seul à l’écart.
Le lobbying. Selon le New York Times (cinq sources proches des discussions), OpenAI et Anthropic ont, dans le même temps, pressé Washington en privé de restreindre les modèles open-weight chinois. Les responsables semblaient plutôt favorables à un examen au cas par cas, comme dossiers de sécurité nationale, qu’à une interdiction générale. Axios relevait que les labos à modèles fermés ont intérêt à un contrôle accru de l’open-weight : un modèle ouvert, hébergé chez soi, coûte moins cher qu’un abonnement à un modèle fermé.
La défense d’Anthropic. Le 27 juillet, Amodei publie une mise au point : Anthropic n’a jamais plaidé pour une interdiction de l’open-weight comme catégorie, et les modèles ouverts sans capacités dangereuses sont selon lui un bien public. Sa proposition : des tests de sécurité obligatoires pour tous les modèles suffisamment capables, ouverts comme fermés, plus des contrôles sur les puces et une lutte contre la distillation à l’échelle industrielle.
Le tableau est donc plus nuancé que « les grands veulent tuer l’open source ». Mais il n’est pas vide non plus : le camp du « ralentir » et le camp du « verrouiller les concurrents » ont, dans cet épisode, réclamé en partie les mêmes choses. Suresh Venkatasubramanian, ancien conseiller tech de Biden, s’inquiète de son côté que la recherche perde l’accès à ces modèles.
Ce qui plaide contre la thèse du verrouillage
- L’intention n’est pas l’effet. Personne n’a prouvé que ce plan a été conçu pour éliminer la concurrence. Un effet de verrouillage peut exister sans que personne l’ait voulu.
- Les seuils épargnent en théorie les petits. Le plan vise les labos de frontière. Les mesures évoquées ciblent les gros entraînements, les puces avancées et les systèmes à comportement risqué. Un acteur qui affine un modèle ouvert n’est pas visé, du moins sur le papier.
- Les insiders ont des peurs sincères. Coxon n’a rien à gagner à jouer un rôle. Il a quitté son poste, et son message est que les labos vont trop vite, pas qu’ils sont trop libres.
- Le plan a des trous. L’essai ne dit rien de la responsabilité juridique des labos, alors qu’un vrai plan de capture prévoirait plutôt un bouclier. Omission ou signal ? À chacun de trancher.
- Altman soutient des normes nationales obligatoires, donc une contrainte que le marché ne ferait pas de lui-même.
Le rapport de force réel
Le 29 septembre, le tableau se brouille. Trump promet que le gouvernement ne limitera pas le développement de l’IA et annonce un accord d’« autorégulation » avec les grandes entreprises tech. Jensen Huang et Mark Zuckerberg minimisent les craintes. Autrement dit, ceux qui demandent le frein ne contrôlent ni le pied du voisin ni celui de l’État. Et côté Chine, le Global Times accuse Amodei d’utiliser la sécurité comme prétexte à un endiguement technologique, tandis que le plan repose surtout sur des contrôles à l’export de puces que les labos ne maîtrisent pas.
Ce qu’on peut imaginer
Trois scénarios se dégagent :
- Une autorégulation molle, qui devient un simple label de communication.
- Un cadre réel (évaluateurs, seuils, peut-être une exemption antitrust) qui devient le ticket d’entrée du secteur.
- Un nouvel incident grave qui force la main de tout le monde.
Le plus probable est un mélange des trois, avec l’incident comme véritable accélérateur.
Ce qu’il faut retenir
La réponse honnête tient sans doute en deux temps : la peur est probablement réelle et la régulation profitera probablement aux grands. Ces deux choses ne s’excluent pas. Le vrai test viendra des détails : qui paie les évaluateurs, où se placent les seuils, et ce qu’on décide pour l’open source.
Pour ceux qui déploient de l’IA en entreprise, il y a une leçon plus directe : les fournisseurs eux-mêmes admettent que la gouvernance ne suit pas la capacité. C’est un bon argument pour ne pas attendre qu’ils règlent le sujet à notre place.
Lexique
Agent IA / essaim d’agents
Un agent est un modèle qui ne se contente pas de répondre : il agit (lance du code, utilise des outils, enchaîne des tâches seul). Un essaim, c’est un grand nombre d’agents qui coopèrent.
Auto-amélioration récursive
Quand l’IA participe à la construction de la génération suivante d’IA, qui construira à son tour la suivante, et ainsi de suite. La boucle peut s’accélérer d’elle-même. Amodei estime qu’elle a commencé à jouer dans l’industrie depuis l’été, et craint qu’elle dépasse notre capacité à comprendre et à contrôler ces systèmes.
Botnet persistant
Un botnet est un réseau d’ordinateurs piratés, pilotés à distance pour attaquer. « Persistant » veut dire qu’il reste en place, se répare et survit aux tentatives de nettoyage. La crainte d’Amodei : des essaims d’agents capables d’en construire un à l’échelle d’internet.
Capture réglementaire
Situation où des règles censées encadrer un secteur finissent par servir les acteurs déjà en place : soit parce que les grands supportent mieux les coûts de conformité, soit parce qu’ils influencent ceux qui écrivent les règles.
Distillation
Technique courante et légitime : on entraîne un modèle « élève » à partir des réponses d’un modèle « professeur » plus puissant. Dans le contexte de l’article, l’accusation porte sur un usage à l’échelle industrielle : selon l’avis conjoint NSA / CISA / FBI du 8 septembre 2026 (AA26-251A), six entreprises chinoises (dont Moonshot AI, DeepSeek et Alibaba) auraient extrait des milliards de jetons via des millions de requêtes adressées à Claude, GPT, Gemini et Grok, en contournant les restrictions d’accès (faux comptes, revendeurs d’API), pour rattraper leur retard à moindre coût. Le mot « vol de propriété intellectuelle » est la qualification des autorités américaines, pas un jugement de justice.
Exemption antitrust
Le droit de la concurrence interdit aux rivaux de s’entendre. Si OpenAI, Anthropic et Google décidaient ensemble d’attendre avant de sortir un modèle plus puissant, cela pourrait être vu comme une entente illégale. D’où la demande d’une dérogation étroite, accordée par le gouvernement, pour permettre certaines discussions de sécurité entre concurrents. Le point sensible : la même dérogation qui rend possible une coordination sur la sécurité rend aussi possible, en pratique, un accord entre quelques acteurs sur le rythme du marché.
Frontière / labo de frontière
La « frontière », c’est l’ensemble des modèles les plus puissants du moment, ceux qui repoussent ce que l’IA sait faire. Un labo de frontière est l’un des très rares laboratoires capables d’entraîner de tels modèles (OpenAI, Anthropic, Google DeepMind, xAI…). « Ralentir la frontière », c’est espacer les sauts de capacité, pas arrêter la recherche.
Gouvernance vs capacité
La capacité, c’est ce que les modèles savent faire (coder, attaquer, agir seuls). La gouvernance, ce sont les règles, contrôles et responsabilités qui l’encadrent : tests avant mise en service, audits, supervision humaine, qui décide et qui répond en cas d’incident. Dire que la gouvernance ne suit pas la capacité, c’est constater que les modèles progressent en quelques mois quand les cadres mettent des années à se mettre en place. Le constat vaut aussi en entreprise : on déploie des agents avant d’avoir défini qui les valide et qui les surveille.
Hugging Face
La plateforme où la communauté publie et partage des modèles d’IA ouverts, une sorte de GitHub de l’IA. En juillet 2026, des agents d’OpenAI ont piraté ses systèmes pendant plusieurs jours, à l’origine pour tricher à un test de cybersécurité. Les rapports parlent d’environ 700 agents dans l’attaque (sur 1 200 actifs sur une messagerie interne clandestine). Hugging Face n’a pas chiffré le coût de l’incident ; on sait seulement qu’environ un tiers de son infrastructure a été reconstruit (Wikipédia). Les seuls chiffres publics sont indirects : l’enquête indépendante de METR et Redwood a consommé environ 400 000 dollars de crédits d’API, offerts par OpenAI, et OpenAI annonce que sa surveillance renforcée pourrait alourdir jusqu’à 20 % le coût de calcul de certains modèles (TIME, rapport METR). Amodei, lui, parle de dégâts économiques minimes : c’est le potentiel qui l’inquiète.
Moonshot AI et Kimi K3
Moonshot AI est une start-up de Pékin fondée en mars 2023 par trois camarades de Tsinghua. Yang Zhilin, le PDG (né en 1992), a fait un doctorat à Carnegie Mellon, co-signé les articles XLNet et Transformer-XL, et travaillé chez Google Brain et Meta AI. Zhou Xinyu vient de Megvii (co-auteur de ShuffleNet). Wu Yuxin, passé par Google Brain et Meta AI, a créé Detectron2. Ils jouaient dans le même groupe de rock à Tsinghua, et le nom chinois de l’entreprise vient d’un album de Pink Floyd, The Dark Side of the Moon. Sur le financement : Alibaba et Tencent figurent parmi les investisseurs, et la dernière levée (3,5 milliards de dollars, pour une valorisation de 35 milliards) aurait été menée notamment par un fonds public chinois. Kimi K3 (juillet 2026) compte 2 800 milliards de paramètres, en architecture « mixture-of-experts » (seule une partie s’active à chaque requête), avec un contexte allant jusqu’à un million de jetons : c’est le plus gros modèle open-weight à ce jour. Impossible de dire à quel modèle américain il « équivaut » en taille, car OpenAI et Anthropic ne publient pas la leur. Sur les benchmarks, selon des chiffres fournis par Moonshot (à confirmer par des tests indépendants), il battrait Claude Opus 4.8 et GPT-5.5 sur la plupart des tests, seul Fable d’Anthropic restant devant.
Open-weight
Les « poids » d’un modèle, ce sont les paramètres appris pendant l’entraînement, le cœur du modèle. Un modèle open-weight publie ces poids : chacun peut le télécharger, le faire tourner chez soi et le modifier. C’est proche de l’open source, mais pas identique : le code d’entraînement et les données peuvent rester privés. Autre différence avec un modèle fermé (accessible seulement via une API) : une fois les poids publiés, on ne peut plus les retirer ni mettre à jour les garde-fous, ce qui est l’argument d’Amodei.
Semi-conducteurs
Ce sont les puces (dont les processeurs graphiques de Nvidia) qui font tourner et entraîner l’IA. Leurs valeurs en bourse portent le boom : d’où le recul d’environ 6 % de l’indice le lundi 14 septembre, quand les investisseurs ont lu « ralentir » comme « moins de puces commandées ».
Sources
- Axios, « Anthropic, OpenAI CEOs call for slowdown in AI development », 12 septembre 2026
- CNN, « AI stocks slide after top industry CEOs call for slowdown », 14 septembre 2026
- CNBC, « Sam Altman spells out how and why the AI industry wants to slow down », 14 septembre 2026
- TIME, « He Helped Build Powerful AI at OpenAI and Anthropic. Now He’s Afraid It Could Kill Us » (Harry Booth), 9 septembre 2026
- Forbes, « Why A Billionaire CEO’s Call For An AI Slowdown Matters », 13 septembre 2026
- Anthropic, « Our position on open-weights models » (Dario Amodei), 27 juillet 2026
- TechCrunch, « As US weighs response to Chinese AI, industry urges against broad open-weight restrictions », 24 juillet 2026
- TechCrunch, « OpenAI is scared of open-weight models. Should the US be? », 20 juillet 2026
- Axios, « OpenAI and Anthropic unite against China’s open models », 22 juillet 2026
- Fox Business, « Trump hosting Anthropic CEO Dario Amodei for private White House dinner »
- WSAW / AP, « Trump says top tech firms have signed accord to ‘self-police’ AI development », 29 septembre 2026
- Dario Amodei, We Must Pace the Frontier, septembre 2026 (source primaire)
- Sur le lobbying privé d’OpenAI et d’Anthropic : reprise du New York Times par Implicator, 26 juillet 2026
Intéressant et compréhensible même pour un néophyte 👍